هل المؤسسات مستعدة لأي إعتداء سيبراني؟
خبراء يحذرون من هجمات متعددة المراحل تستهدف بيانات المؤسسات وبنيتها التحتية.. والذكاء الاصطناعي يفتح جبهة جديدة في المواجهة
الحرب السيبرانية، لم تعد الحروب الحديثة تُخاض فقط على الأرض أو في الجو والبحر، بل انتقلت إلى فضاء جديد لا تُرى فيه الدبابات ولا تُسمع أصوات الانفجارات، لكنه قادر على تعطيل مدن كاملة خلال دقائق.
فالهجمات السيبرانية أصبحت أحد أخطر التهديدات التي تواجه الحكومات والمؤسسات الحيوية، بدايةً من شبكات الكهرباء والمياه، مرورًا بالمصارف والمستشفيات، وصولًا إلى قواعد البيانات الحكومية والبنية التحتية الرقمية، في محاولة لتعطيل البنية التحتية الحيوية، وسرقة المعلومات والبيانات، وابتزاز المؤسسات، والتجسس الصناعي، وإحداث خسائر مالية وتشغيلية قد تمتد آثارها لسنوات.
ومع تزايد الاعتماد على التكنولوجيا والتحول الرقمي، يطرح سؤال مهم نفسه: هل أصبحت المؤسسات مستعدة فعلًا لمواجهة أي اعتداء سيبراني محتمل؟ أم أن سرعة التطور التكنولوجي تفوق قدرة أنظمة الحماية على المواكبة؟
وبالتزامن مع الحديث عن جاهزية المؤسسات للتصدي للمخاطر السيبرانية، انعقدت الدورة الثامنة من قمة «FDC Summit»، المنصة الإقليمية للصناعة الرقمية، في القاهرة خلال الفترة من 22 إلى 24 سبتمبر 2026، تحت رعاية وزارة الاتصالات وتكنولوجيا المعلومات ووزارة الصناعة، وبمشاركة مسؤولين حكوميين وخبراء وشركات تكنولوجيا عالمية، لمناقشة مستقبل الأمن السيبراني والذكاء الاصطناعي ومراكز البيانات والبنية التحتية الرقمية، وسبل تعزيز جاهزية المؤسسات لمواجهة التهديدات الإلكترونية المتزايدة.
وأكدت المناقشات أن الأمن السيبراني لم يعد ملفًا تقنيًا فحسب، بل أصبح أحد ركائز الأمن القومي واستدامة الاقتصاد الرقمي، خاصةً مع التوسع في استخدام الذكاء الاصطناعي ومراكز البيانات والخدمات الحكومية الرقمية.
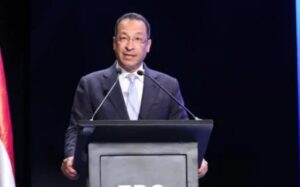
وفي افتتاحية القمة، أكد المهندس رأفت هندي، وزير الاتصالات وتكنولوجيا المعلومات، أن التوسع في الخدمات الرقمية والاعتماد على الذكاء الاصطناعي ومراكز البيانات يرفع من أهمية الأمن السيبراني، باعتباره أحد مقومات الأمن القومي وأحد الركائز الأساسية لتعزيز الثقة في الاقتصاد الرقمي.
وأوضح أن الدولة تواصل، من خلال المجلس الأعلى للأمن السيبراني، تنفيذ الإصدار الثاني من الاستراتيجية الوطنية للأمن السيبراني 2023–2027، بما يواكب التطورات التقنية والمخاطر المستقبلية، مشيرًا إلى أن الجهود الحالية تركز على رفع جاهزية القطاعات الحيوية، وتعزيز قدرات الوقاية والاستجابة والتعافي، إلى جانب دعم الشركات الوطنية العاملة في مجال الأمن السيبراني.
من الرقمنة إلى الحماية
يرى متخصصون أن نجاح استراتيجية التحول الرقمي لا يقاس فقط بعدد الخدمات الإلكترونية أو حجم الاستثمارات في التكنولوجيا، وإنما بقدرة المؤسسات على بناء منظومة أمن سيبراني متكاملة تعتمد على الوقاية والاستجابة السريعة، وتطوير الكوادر البشرية، والاستثمار في التقنيات الحديثة، بما يضمن حماية البيانات واستمرارية الخدمات في مواجهة التهديدات الإلكترونية المتزايدة تعقيدًا، خاصةً مع توسع استخدام التقنيات الناشئة.
وأشار متخصصون إلى أن الذكاء الاصطناعي، رغم ما يوفره من فرص كبيرة في تطوير الخدمات، صاحبه توسع في الأدوات التي يستغلها المهاجمون لتنفيذ عمليات الهندسة الاجتماعية والاحتيال الإلكتروني، إلى جانب الهجمات التي تنفذها مجموعات القرصنة، والتي تستغل الأحداث الإقليمية في ظل التوترات الجيوسياسية.
البنية التحتية الرقمية.. الهدف الأكثر حساسية
تُعد القطاعات الحيوية من أكثر الأهداف جذبًا للهجمات السيبرانية، نظرًا لما يمكن أن يسببه اختراقها من تأثير مباشر على حياة المواطنين، فاختراق شبكة كهرباء أو نظام تشغيل في منشأة مياه أو مستشفى قد يؤدي إلى أزمات واسعة تتجاوز الخسائر المالية، ما يزيد من أهمية تنفيذ استراتيجية متكاملة تشمل تحديث الأنظمة، وتأمين الشبكات، وتدريب العاملين، ووضع خطط للطوارئ والاستجابة السريعة.
وللإجابة عن تساؤلات عدة، من بينها: هل تصبح الهجمات القادمة مدعومة بالذكاء الاصطناعي؟ وهل مؤسساتنا مستعدة لمعركة الأمن السيبراني الكبرى؟ تحدث خبراء في المجال عن أبرز المخاطر التي تواجه المؤسسات وسبل التعامل معها.
ويقول د. محمد محسن رمضان، مستشار الأمن السيبراني ومكافحة الجرائم الإلكترونية وخبير الذكاء الاصطناعي، إن الهجوم القادم لن يسرق البيانات فقط، بل قد يشل دولة كاملة في دقائق.
ومع تصاعد الهجمات عالميًا، فإن مستوى الجاهزية داخل العديد من المؤسسات في المنطقة لا يزال متفاوتًا بشكل كبير؛ فهناك مؤسسات قطعت شوطًا مهمًا في بناء مراكز عمليات أمنية وتطبيق معايير الحوكمة وإدارة المخاطر، بينما لا تزال مؤسسات أخرى تعتمد على حلول تقليدية لم تعد كافية أمام التهديدات الحديثة.
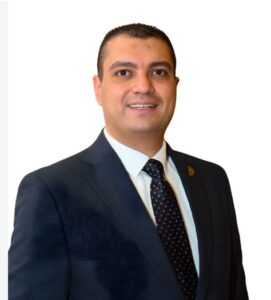
ويضيف «محسن» أن المهاجمين اليوم يوظفون الذكاء الاصطناعي وتقنيات الهندسة الاجتماعية المتقدمة لتطوير هجمات أكثر سرعة ودقة وقدرة على تجاوز وسائل الحماية التقليدية.
أبرز نقاط الضعف في البنية الرقمية
ويشير «محسن» إلى أن أبرز نقاط الضعف التي تهدد البنية الرقمية تتمثل في الاعتماد على أنظمة قديمة غير محدثة، وضعف إدارة الثغرات الأمنية، وتأخر تثبيت التحديثات، وسوء إدارة صلاحيات المستخدمين، وغياب سياسة فعالة لإدارة الهوية والوصول.
كما يمثل ضعف الوعي الأمني لدى الموظفين أحد أكبر أسباب نجاح عمليات الاختراق، إلى جانب أن التوسع في الخدمات السحابية والعمل عن بُعد وإنترنت الأشياء، والاعتماد المتزايد على الأطراف الخارجية وسلاسل الإمداد الرقمية، وسّع بشكل كبير مساحة الهجوم التي يمكن للمهاجمين استغلالها.
الحرب السيبرانية.. أخطر سيناريوهات الاختراق السيبراني التي تواجه المؤسسات
يقول «محسن» إن أخطر السيناريوهات التي قد تواجه المؤسسات اليوم لم تعد تقتصر على اختراق قواعد البيانات أو سرقة المعلومات الحساسة، رغم خطورة ذلك، بل تشمل هجمات الفدية التي تشفر الأنظمة وتعطل الخدمات الحيوية، والهجمات التي تستهدف البنية التحتية الرقمية، إضافة إلى الهجمات المدعومة بالذكاء الاصطناعي.
وأوضح أن النماذج الذكية أصبحت قادرة على إنتاج رسائل تصيد إلكتروني شديدة الإقناع، وإنشاء محتوى مزيف وتقنيات للتزييف العميق، وتحليل سلوك الضحايا واختيار أفضل توقيت للهجوم، بل والمساعدة في اكتشاف الثغرات وتسريع تطوير البرمجيات الخبيثة.
لذلك أصبح الذكاء الاصطناعي سلاحًا ذا حدين؛ فهو يعزز قدرات الدفاع، كما يعزز قدرات المهاجمين أيضًا.
ويؤكد أحمد زيدان، خبير الأمن السيبراني، أن أخطر التهديدات التي تواجه المؤسسات حاليًا تتمثل في الهجمات الإلكترونية متعددة المراحل، التي تبدأ غالبًا برسالة بريد إلكتروني أو رسالة نصية تبدو اعتيادية، قبل أن تتطور إلى سرقة بيانات الاعتماد، ثم التحرك داخل الشبكات للوصول إلى الأنظمة الحساسة، وصولًا إلى تشفير البيانات أو تسريبها أو تعطيل الخدمات.
ويشير إلى أن خطورة هذه الهجمات تكمن في أن المهاجم قد يظل داخل الشبكة لأسابيع أو حتى أشهر دون أن يتم اكتشافه، قبل تنفيذ الهجوم الرئيسي.
ويضيف أن من أكثر الأخطاء شيوعًا الاعتقاد بأن الجدران النارية وبرامج مكافحة الفيروسات وحدها كافية لتأمين المؤسسات، مؤكدًا أن هذه الأدوات تمثل جزءًا من منظومة الحماية فقط، بينما تتطلب البيئة الرقمية الحديثة تطبيق مفهوم الأمن السيبراني متعدد الطبقات، والاستفادة من تقنيات الذكاء الاصطناعي في اكتشاف التهديدات وتحليلها والاستجابة لها.
ويرى أن تعزيز الأمن السيبراني يبدأ بإجراء تقييم شامل للمخاطر والأصول الرقمية، وتفعيل آليات الحماية المناسبة، والحرص على تحديث الأنظمة بشكل دوري، وتشفير البيانات الحساسة، وإنشاء نسخ احتياطية معزولة عن الشبكة، إلى جانب إنشاء مراكز متخصصة لرصد التهديدات والاستجابة للحوادث، مع الاستثمار في تدريب وتأهيل الكوادر البشرية باعتبارها خط الدفاع الأول ضد الهجمات الإلكترونية.
كما يشدد على أهمية دمج تقنيات الذكاء الاصطناعي الدفاعية القادرة على اكتشاف الأنماط غير الطبيعية والاستجابة للهجمات في الوقت الفعلي، بما يعزز قدرة المؤسسات على حماية بياناتها واستمرارية أعمالها.
الأمن السيبراني.. مسؤولية وطنية
لم يعد الأمن السيبراني ملفًا تقنيًا داخل أقسام تكنولوجيا المعلومات فقط، بل أصبح جزءًا من منظومة الأمن القومي للدول، فالدول التي تمتلك بنية رقمية قوية تحتاج إلى حماية هذه البنية من محاولات الاختراق التي قد تستهدف الاقتصاد أو الأمن أو الخدمات العامة.
وفي المقابل، تواجه المؤسسات تحديات كبيرة، أبرزها نقص الكفاءات المتخصصة، وارتفاع تكلفة بناء أنظمة الحماية، إضافة إلى سرعة تطور أدوات الهجوم مقارنة بسرعة تحديث بعض الأنظمة.
وتشير هذه التحديات إلى أن بناء منظومة أمن سيبراني فعالة يتطلب العمل بصورة استباقية، من خلال الاستثمار في البنية التحتية والحلول الأمنية، وتطوير الكوادر البشرية، ورفع الوعي لدى العاملين، ووضع خطط واضحة للاستجابة للحوادث والتعافي منها.
ففي ظل التوسع المتسارع في التحول الرقمي والاعتماد على الذكاء الاصطناعي والخدمات المتصلة، لم تعد حماية الأنظمة والبيانات مسؤولية تقنية محدودة، وإنما أصبحت عنصرًا أساسيًا لضمان استمرارية المؤسسات وحماية البنية التحتية والخدمات الحيوية من التهديدات السيبرانية المتطورة.